
En las compras y contrataciones públicas, muchos problemas terminan apareciendo bajo una misma forma: un proveedor que no tenía actualizado determinado documento, una actividad comercial que no se correspondía con lo que pretendía ofertar, una certificación vencida, un registro que no reflejaba un cambio societario o una auditoría que, tiempo después, identifica una inconsistencia que pudo haber sido detectada antes de contratar. Es fácil atribuir todo esto a un incumplimiento del proveedor. A veces lo es. Pero existe otra pregunta que merece atención: ¿cuánto de esa dificultad proviene de la manera en que el propio Estado organiza, valida y actualiza la información empresarial?
Una empresa puede tener Registro Nacional de Contribuyentes, Registro Mercantil, obligaciones ante la Tesorería de la Seguridad Social, datos laborales, registros de signos distintivos, certificaciones empresariales y, además, un Registro de Proveedores del Estado. Cada institución tiene competencias distintas y esa separación es necesaria. El problema comienza cuando esa separación institucional se convierte, para el ciudadano, en fragmentación administrativa: la misma empresa debe identificarse, documentarse, clasificarse y actualizarse una y otra vez ante sistemas diferentes.
El problema no es que existan varios registros
La Dirección General de Impuestos Internos no cumple la misma función que una Cámara de Comercio y Producción; la Tesorería de la Seguridad Social no sustituye al Ministerio de Trabajo; y la Dirección General de Contrataciones Públicas no puede ser reemplazada por la DGII. Cada organismo responde por una materia específica. Por eso, una reforma seria no debería plantear que todas las competencias pasen a una sola institución. Debería plantear algo más útil: que, desde la perspectiva del ciudadano, las instituciones puedan operar como un solo Estado.
El Registro de Proveedores del Estado debe continuar bajo la autoridad de la DGCP. El Registro Mercantil debe permanecer bajo la institución legalmente competente. La DGII debe seguir siendo la fuente tributaria. La TSS, el MICM, ONAPI y las demás entidades deben conservar sus atribuciones. La transformación consiste en que el proveedor deje de funcionar como mensajero entre todas ellas.
Ese cambio de enfoque es especialmente relevante porque el procedimiento vigente del RPE todavía contempla, para determinadas personas jurídicas y actualizaciones, la presentación de documentos como Registro Mercantil vigente, última asamblea, nómina de presencia o lista de suscriptores y documentación soporte para los cambios solicitados. Esos requisitos responden a finalidades legítimas de identificación y control; la discusión está en determinar cuáles datos podrían ser validados directamente desde su fuente oficial, sin exigir que el ciudadano vuelva a transportarlos.
Tres lenguajes para describir una misma empresa
Existe además un problema menos visible: la actividad empresarial no se expresa exactamente igual en todos los registros. La DGII utiliza la Clasificación Industrial Internacional Uniforme (CIIU) para identificar las actividades económicas del contribuyente y vincularlas, entre otros efectos, con sus obligaciones tributarias. En el Registro Mercantil y en los documentos societarios aparece el objeto social, que define jurídicamente el ámbito de actuación de la sociedad. En contratación pública, en cambio, se utiliza el Clasificador Estándar de Productos y Servicios de las Naciones Unidas (UNSPSC) para ordenar los bienes, servicios y obras que pueden ser adquiridos por el Estado.
CIIU y UNSPSC no deben convertirse en un solo catálogo porque responden a finalidades diferentes. Lo que sí resulta razonable es construir una matriz tecnológica de correspondencias. Una actividad económica declarada ante DGII podría generar, de manera automatizada, un conjunto de familias UNSPSC potencialmente compatibles. El proveedor seleccionaría aquello que realmente puede ofrecer y la DGCP conservaría la facultad de validar la clasificación dentro del RPE.
Esta idea no parte de cero. En abril de 2026 la propia DGCP informó, al presentar el nuevo Reglamento del RPE, que la asignación de actividades comerciales se realizará conforme a lo registrado ante la DGII para procurar consonancia y homogeneización de la información. Ese avance debe reconocerse. El siguiente paso es convertir esa alineación en una relación sistemática, trazable y fácil de comprender para el proveedor, evitando que una misma realidad empresarial parezca distinta según la plataforma desde la cual se consulte.
El marco jurídico ya apunta en esa dirección
El artículo 4, numeral 7, de la Ley núm. 107-13 reconoce, dentro del derecho a una buena administración, el derecho de las personas a no presentar documentos que ya obren en poder de la Administración Pública. La Ley núm. 167-21 de Mejora Regulatoria y Simplificación de Trámites profundizó esa orientación al establecer un marco para reducir cargas, tiempos y complejidades administrativas.
En materia de compras públicas, la evolución normativa es todavía más directa. El Reglamento de Aplicación núm. 52-26 de la Ley núm. 47-25 dispone, en su artículo 70, que la DGCP debe establecer mecanismos de interoperabilidad con la DGII, TSS, Ministerio de Trabajo, Cámaras de Comercio y Producción, el ministerio competente en Hacienda, el MICM y cualquier otra entidad necesaria para verificar requisitos legales y financieros. El artículo 71 exige que el reglamento especial del RPE incorpore mecanismos de actualización, validación e interoperabilidad, además de controles y fiscalización preventiva.
El Reglamento núm. DGCP-SNCP-01-2026 del RPE desarrolla esa obligación y contempla medios de interoperabilidad para validar información y reducir cargas documentales. A su vez, el Reglamento núm. DGCP-SNCP-03-2026 del Sistema Electrónico de Contrataciones Públicas regula expresamente la seguridad, interoperabilidad y prestación de servicios del SECP.
El marco general del Estado también avanzó en 2026. El Decreto núm. 384-26 puso en marcha la Estrategia Nacional de Servicios Proactivos, orientada a que la Administración pueda anticipar determinados servicios mediante interoperabilidad, trazabilidad y actuación coordinada. Poco después, el Decreto núm. 403-26 estableció el Marco Nacional de Interoperabilidad y Gobernanza de Datos, con el objetivo de reducir duplicidad documental y cargas administrativas mediante intercambio seguro, estandarizado, trazable y oportuno de datos, documentos electrónicos y eventos interoperables.
Por tanto, esta discusión no debería presentarse como una negación de lo que el Estado está haciendo. Ocurre exactamente lo contrario: el país ya comenzó a construir la base jurídica de la interoperabilidad. La cuestión es hasta dónde puede llevarse esa reforma para que el proveedor perciba sus efectos en la práctica.
La propuesta: un Expediente Único Empresarial Interoperable
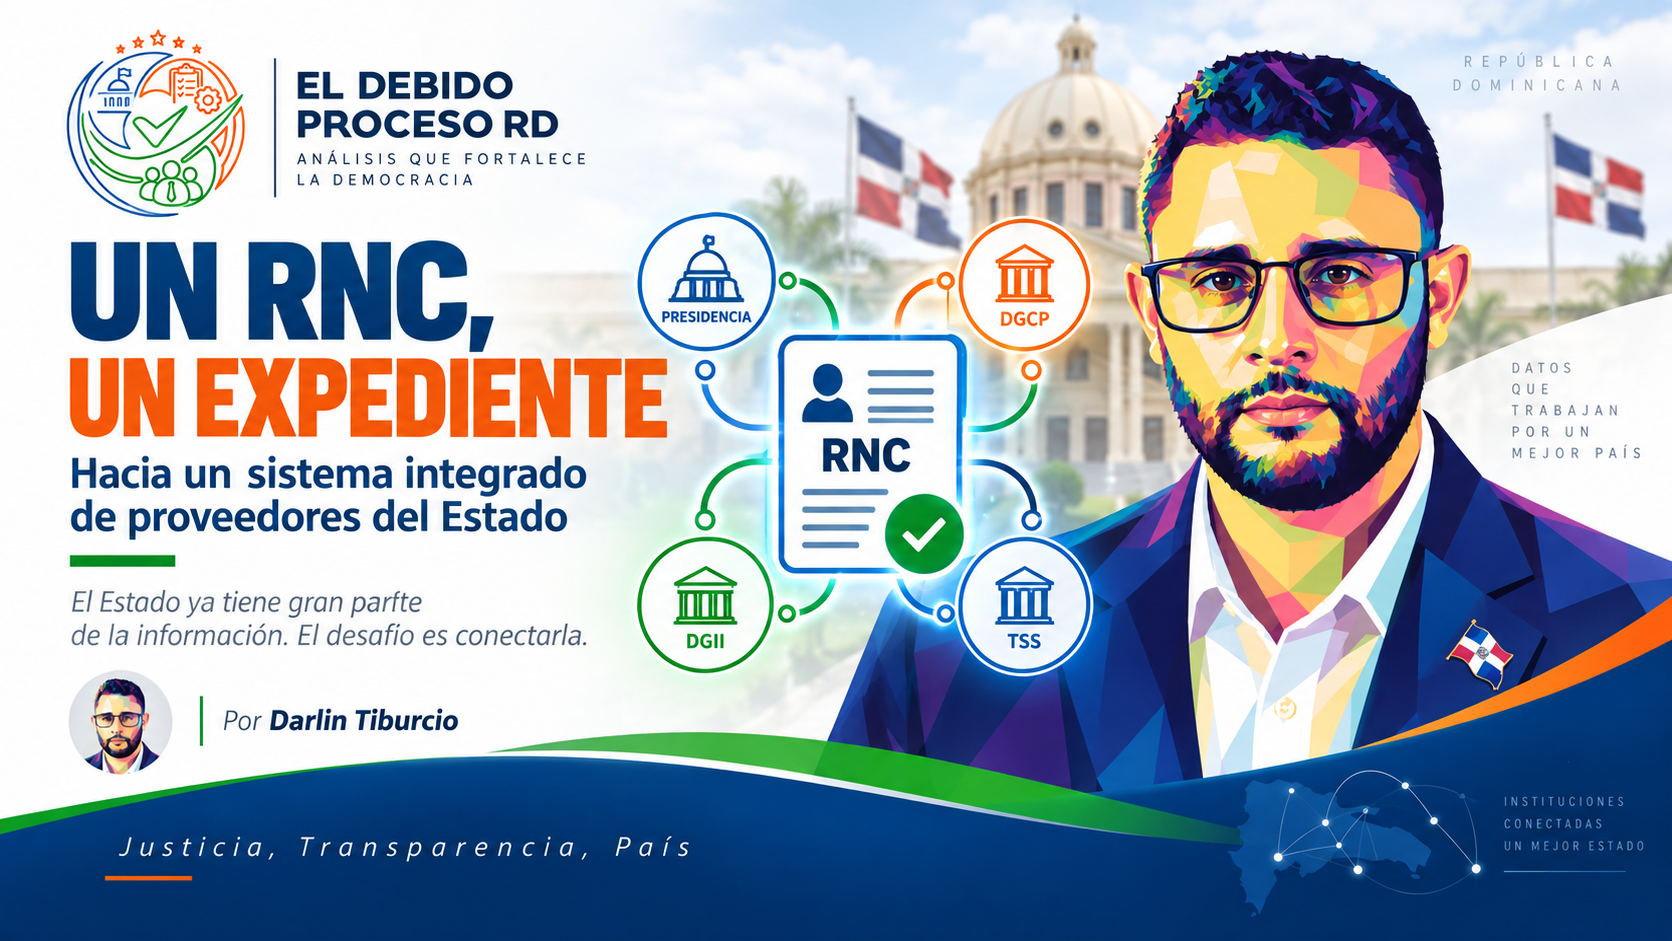
El concepto podría denominarse Expediente Único Empresarial Interoperable. No sería una nueva megabase de datos ni un repositorio donde una institución se apropie de la información de todas las demás. Sería una vista integrada, asociada al RNC, que consulte cada dato en su fuente oficial y muestre al empresario únicamente la información necesaria para gestionar su relación con el Estado.
El RNC funcionaría como identificador empresarial transversal. La DGII, por la frecuencia con que las empresas interactúan con su Oficina Virtual, podría servir como una de las principales puertas de acceso al tablero empresarial, sin convertirse por ello en autoridad del RPE, del Registro Mercantil, de la certificación MIPYME ni de ningún otro registro ajeno a sus competencias.
Desde esa experiencia integrada, el contribuyente podría visualizar, cuando corresponda, el estado de su Registro Mercantil, su RPE, sus actividades CIIU, las familias UNSPSC vinculadas, su condición MIPYME, las verificaciones ante TSS, determinados permisos sectoriales y los próximos vencimientos. Cada dato indicaría la institución responsable, la fecha de la última consulta y su estado. Si una información requiere ser modificada, el sistema dirigiría al trámite de la institución competente.
La propuesta, por tanto, no consiste en centralizar las competencias del Estado. Consiste en mantener distribuidas las responsabilidades y ofrecer una experiencia integrada al usuario.
Actualizar una vez y reflejar el cambio donde corresponda
Supongamos que una sociedad celebra una asamblea, modifica su objeto social y posteriormente renueva su Registro Mercantil. Bajo un modelo fragmentado, el empresario puede verse obligado a identificar qué otros registros debe actualizar, ingresar a diferentes plataformas, explicar nuevamente el cambio y adjuntar documentos que ya fueron formalmente registrados en la Cámara de Comercio correspondiente.
En un modelo interoperable, el acto registrado generaría un evento verificable. La Cámara mantendría la titularidad del dato y comunicaría, mediante los mecanismos autorizados, que existe una modificación relevante. DGII evaluaría aquello que afecte su registro tributario; DGCP determinaría si corresponde actualizar actividades o información del RPE; y cada institución consumiría únicamente los datos necesarios para sus competencias. El ciudadano no tendría que descubrir por sí mismo todas las consecuencias administrativas de una actualización que ya declaró correctamente ante el Estado.
El mismo principio puede utilizarse para las vigencias. Si un Registro Mercantil, una certificación MIPYME, un permiso sectorial o cualquier otro requisito está próximo a vencer, el empresario podría recibir una alerta centralizada con tiempo suficiente. El Decreto 384-26 sobre servicios proactivos hace especialmente pertinente este enfoque: la Administración no debería limitarse a esperar el incumplimiento cuando dispone de información que le permite anticipar una necesidad de actuación.
Ser proveedor del Estado debería ser una decisión, no un peregrinaje
Una empresa formalmente constituida y con RNC podría tener disponible una opción sencilla dentro de su experiencia digital empresarial: ¿Desea iniciar su habilitación como proveedor del Estado? Si responde afirmativamente, los datos que ya puedan ser obtenidos legítimamente mediante interoperabilidad deberían llegar precompletados al proceso del RPE. El proveedor aportaría únicamente la información que no exista en otra fuente pública, que requiera declaración personal o que legalmente no pueda ser reutilizada sin una actuación adicional.
La DGCP mantendría la decisión y administración del RPE. Además, debe preservarse una precisión jurídica esencial: el nuevo Reglamento define el RPE con naturaleza no habilitante. Estar inscrito no significa que una persona quede automáticamente calificada para ejecutar cualquier contrato público. La capacidad técnica, financiera, jurídica, experiencia y demás requisitos continúan dependiendo del procedimiento y del objeto contractual correspondiente.
Simplificar el acceso al RPE no equivale, por tanto, a flexibilizar la contratación. Puede producir el efecto contrario: ampliar la base potencial de proveedores formales y, al mismo tiempo, dedicar mayor capacidad institucional a verificar aspectos sustantivos en lugar de repetir validaciones documentales que pueden automatizarse.
Interoperabilidad sí, pero con límites claros
Un expediente empresarial interoperable debe diseñarse con reglas estrictas de protección de datos. La Ley núm. 172-13 protege integralmente los datos personales contenidos en registros públicos y privados, por lo que la simplificación administrativa no puede convertirse en acceso indiscriminado a la información.
Cada institución debería consultar únicamente aquello que necesite para una finalidad legítima vinculada a sus competencias. El sistema tendría que registrar quién consultó, qué dato consultó, con qué finalidad y en qué momento. La seguridad, la minimización del dato, la trazabilidad, la corrección de errores y los mecanismos de reclamación no son obstáculos para la interoperabilidad: son condiciones para que pueda existir de manera confiable.
El Decreto 403-26 refuerza precisamente esa lógica al establecer que las instituciones conservan la titularidad, responsabilidad y control sobre los datos que administran. Integrar la experiencia del usuario no significa crear una institución omnisciente; significa construir conexiones seguras entre fuentes oficiales.
Del hallazgo de auditoría al control preventivo
La mayor utilidad de este modelo puede aparecer antes de adjudicar. Si una institución pública tiene la posibilidad de verificar automáticamente que el RPE está actualizado, que la actividad comercial guarda relación con la actividad económica declarada, que el Registro Mercantil se encuentra vigente, que no existe una inhabilidad registrada y que las demás condiciones objetivamente verificables fueron consultadas, muchas inconsistencias podrían ser advertidas antes de que se conviertan en un contrato cuestionado años después.
Esto no elimina las auditorías ni pretende automatizar la valoración de todos los riesgos. El fraude, la simulación, los conflictos de interés, la capacidad técnica real, la colusión o la falsedad pueden requerir investigación humana, análisis jurídico y controles especializados. Lo que sí puede evitarse es descubrir tarde aquello que el Estado ya podía comprobar de forma automática.
Cada contratación podría conservar una fotografía digital de las verificaciones realizadas en el momento correspondiente: fuente consultada, estado del registro, fecha y hora de la validación y resultado. Esa trazabilidad protegería a la institución contratante, al proveedor que actuó correctamente y a los órganos de control que posteriormente necesiten reconstruir qué información estaba disponible cuando se tomó la decisión.
Lo que ya está cambiando y lo que todavía falta
Sería injusto afirmar que el sistema dominicano permanece inmóvil. El nuevo Reglamento del RPE busca reducir burocracia, automatizar verificaciones y armonizar actividades comerciales con la información de DGII; el nuevo SECP incorpora la interoperabilidad en su regulación; la Ley 47-25 y su Reglamento 52-26 ordenan conexiones institucionales; y los Decretos 384-26 y 403-26 colocan los servicios proactivos y la gobernanza de datos dentro de la modernización administrativa de 2026.
Precisamente por esos avances, el momento es adecuado para una segunda etapa: que la interoperabilidad deje de ser únicamente una capacidad entre sistemas y se convierta en una experiencia concreta para la empresa. Que actualizar correctamente un dato en su fuente reduzca la necesidad de actualizarlo manualmente en otros lugares. Que el ciudadano reciba alertas antes del vencimiento. Que las actividades económicas y comerciales puedan relacionarse de forma coherente. Que el ingreso al mercado público sea sencillo para quien cumple, sin rebajar los controles de quienes contratan.
No hace falta crear otro registro para lograrlo. Tampoco otra plataforma aislada. Hace falta conectar mejor las que ya existen, definir fuentes maestras por competencia y aplicar de forma práctica el principio de que un dato válido debe solicitarse una sola vez cuando el ordenamiento permita su reutilización.
Una empresa, un RNC, un expediente y múltiples instituciones conectadas. Esa fórmula resume una transformación administrativa que no pretende que DGII sea DGCP, que una Cámara de Comercio sea TSS o que una institución absorba las funciones de otra. Pretende algo más sencillo de explicar y más difícil de ejecutar: que, desde la perspectiva del ciudadano, el Estado funcione como un solo Estado.
La verdadera digitalización no se mide por cuántos formularios pasaron del papel a una pantalla. Se mide por cuántas veces el Estado logra evitar que una persona vuelva a entregar aquello que ya entregó correctamente, por cuántos errores puede prevenir antes de que produzcan consecuencias y por cuánta confianza genera un sistema en el que cada institución conserva su responsabilidad, pero ninguna obliga al ciudadano a comenzar de nuevo.
© 2026 Darlin Tiburcio / El Debido Proceso RD. Todos los derechos reservados. Se autoriza la reproducción y difusión del contenido siempre que se respete íntegramente la autoría y se cite como fuente a El Debido Proceso RD.